Artykuł jest częścią raportu „Polska Energia 2026” poświęconego transformacji energetycznej polskiej gospodarki i branży energetycznej, który redakcja "Rzeczpospolitej" przygotowała z okazji Energy Days w Katowicach.
Cyberataki na infrastrukturę krytyczną to „nowa norma”, czego najlepszym dowodem był incydent z 29 grudnia 2025 roku, w efekcie którego rząd i służby zostały postawione w stan gotowości.
Cyberatak na gazociąg, elektrociepłownię czy terminal paliwowy kiedyś mógł wydawać się scenariuszem rodem z filmów science-fiction. Jednak obecnie stanowi zagrożenie, które każde przedsiębiorstwo w sektorze energetycznym musi uznać za ryzyko wpisane w obszar działalności. W obliczu: wojny u naszego wschodniego sąsiada, konfliktu na Bliskim Wschodzie, aktów sabotażu w kraju, rosnącej skali cyberprzestępczości grup powiązanych z państwami; każdy incydent w sektorze krytycznym może skutkować czymś znacznie poważniejszym - utratą zaufania obywateli do państwa, którego zadaniem jest zapewnienie dostępu do podstawowych usług.
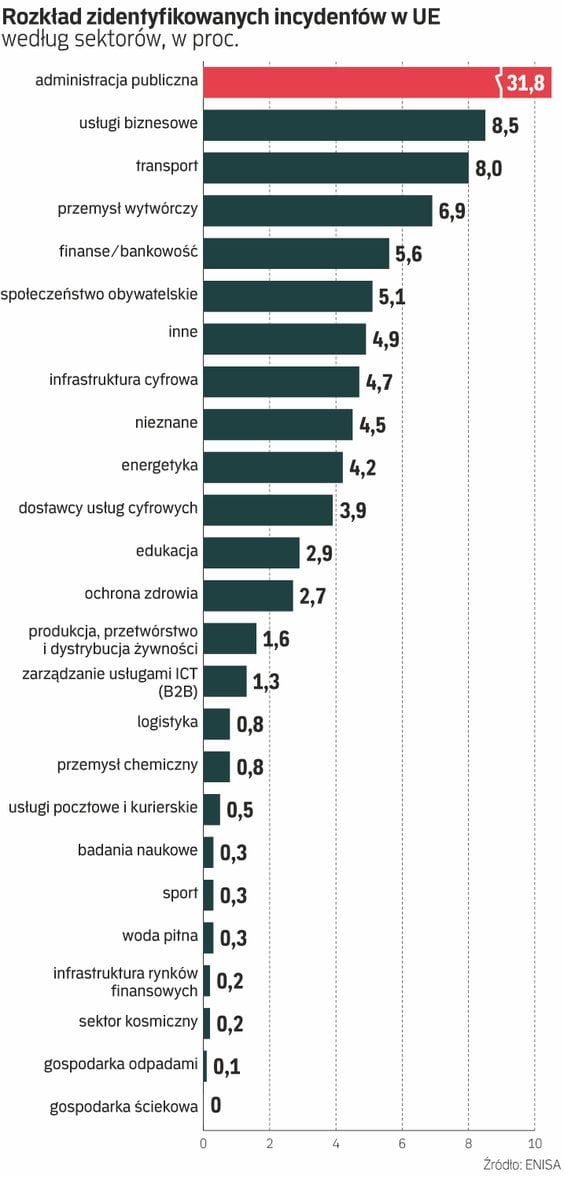
Najnowszy raport Agencji Unii Europejskiej ds. cyberbezpieczeństwa (ENISA Threat Landscape 2026) za cały 2025 rok wykazał, że na 8257 zidentyfikowanych przez tę instytucję incydentów w UE, najczęściej atakowanym sektorem była odpowiednio: administracja publiczna (31,8 proc.), usługi dla biznesu (8,5 proc.) i transport (8 proc.). Z kolei sektor energetyczny zamyka pierwszą dziesiątkę rankingu (4,2 proc.) pod kątem zidentyfikowanych ataków w państwach unijnych.
Krzysztof Bronarski, Security Solutions Manager w Orange Polska podkreśla, że największym ryzykiem dla infrastruktury krytycznej – poza wspomnianą utratą ciągłości działania - jest zagrożenie dla życia i zdrowia. – Dotyczy to wszystkich etapów: wytwarzania, przesyłu i dystrybucji energii. Sektor energii jest na celowniku wyspecjalizowanych grup APT, co potwierdzają raporty (jak wspomniany, autorstwa ENISA) i niestety także nasze polskie doświadczenia. Grupy korzystają z wielu różnych, często zaawansowanych metod ataków, które potrafią trwać miesiącami. Punktem wejścia jest często infrastruktura IT, a luki w zabezpieczeniach pozwalają przeniknąć do wrażliwej infrastruktury przemysłowej OT – mówi „Rzeczpospolitej”.
Polskie doświadczenia z grudnia 2025 roku
29 grudnia 2025 roku, w Polsce śnieżyce i niskie temperatury właśnie postawiły służby w stan gotowości. Mieszkańcy pięciu województw: warmińsko-mazurskiego oraz części woj. pomorskiego, podlaskiego, kujawsko-pomorskiego i mazowieckiego otrzymali Alert RCB o treści: „Uwaga! Dziś i jutro (29/30.12) prognozowane zawieje, zamiecie śnieżne i silny wiatr. Trudne warunki drogowe, możliwe przerwy w dostawie prądu. Śledź komunikaty”.
W tym samym czasie – 29 grudnia ub.r. po „długotrwałej infiltracji infrastruktury oraz kradzieży wrażliwych informacji” (jak informował CERT Polska) – atakujący przeprowadzili skoordynowane ataki w polskiej cyberprzestrzeni: na co najmniej 30 farm wiatrowych i fotowoltaicznych, spółkę prywatną z sektora produkcyjnego oraz dużą elektrociepłownię dostarczającą ciepło dla prawie pół miliona odbiorców w Polsce.
Wicepremier i minister Krzysztof Gawkowski mówił wprost: – To był największy od lat atak na infrastrukturę energetyczną z jasnym celem: doprowadzić do blackoutu.
W praktyce udany cyberatak nie oznaczałby tylko pozbawienia energii i ciepła przez rosyjskich sabotażystów miasta z liczbą ludności rzędu Poznania czy Gdańska, ale tymczasowy paraliż funkcjonowania państwa, gospodarki i życia społecznego.
– Systemy, które dzisiaj w Polsce mamy, okazały się skuteczne. Ani przez chwilę nie była zagrożona infrastruktura krytyczna, czyli sieci przesyłowe i to, co decyduje o bezpieczeństwie całego systemu – zapewniał premier Donald Tusk w czasie konferencji 15 stycznia br.
Analizy incydentu dokonał CSIRT w NASK (Zespół Reagowania na Incydenty Bezpieczeństwa Krajowego), a Marcin Dudek, kierownik CERT Polska, uzasadnia, że jednym z głównych powodów publikacji zarówno raportu ze zdarzenia, jak i jego późniejszego uzupełnienia, było „przekazanie całemu sektorowi szczegółowej wiedzy o przebiegu ataku, wykorzystanych podatnościach i metodach działania napastników”.
– Chcieliśmy pokazać, że tego typu zagrożenie nie jest jedynie hipotetyczne oraz wskazać konkretne obszary wymagające poprawy. Pierwszy raport pokazał, jak wyglądał atak na infrastrukturę energetyczną i jakie metody zastosowali sprawcy, ale jeden z incydentów był nadal w trakcie analizy – mówi „Rzeczpospolitej”.
Analiza była bardzo czasochłonna, zarówno na poziomie technicznym, jak i organizacyjnym, stąd CERT Polska uzupełnił swój raport ze stycznia br. kilka miesięcy później – na początku sierpnia br.
– Okazało się, że w tym przypadku atakujący dostali się do systemów elektrociepłowni przez prywatny APN, zarządzany przez operatora sieci dystrybucyjnej, czyli rozwiązanie powszechnie wykorzystywane w energetyce rozproszonej – objaśnia Dudek.
Geopolityka i wojna hybrydowa nadają ton bezpieczeństwu cyfrowemu
W warunkach obecnej sytuacji geopolitycznej i prowadzonej wobec Polski wojny hybrydowej w wykonaniu Rosji, a z drugiej strony – transformacji energetycznej i cyfryzacji infrastruktury, rosną wyzwania dla branży cyberbezpieczeństwa.
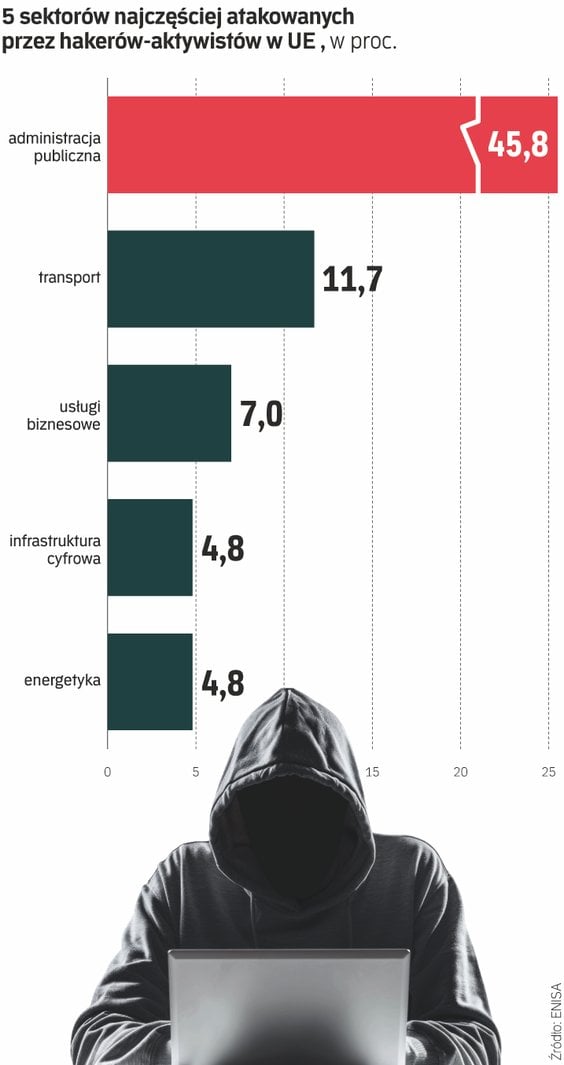
Polska niezmiennie pozostaje na celowniku grup APT (Advanced Persistent Threat), często powiązanych z wrogimi państwami, będąc w czołówce pod kątem liczby cyberataków wśród państw UE. Jednak to nie koniec: wspomniany raport „ENISA Threat Landscape 2026” wskazuje, że energetyka znajduje się wśród pięciu sektorów w UE najbardziej dotkniętych działaniami haktywistów (4,8 proc. incydentów), którzy cyberataki uznają za formę „aktywizmu”.
Marcin Dudek z CERT Polska potwierdza, że sektor energetyczny pozostaje ważnym celem dla zaawansowanych grup prowadzących działania sabotażowe lub szpiegowskie i to nie zmieniło się od lat. – Często, gdy uda się uzyskać dostęp do infrastruktury takiego podmiotu jest on utrzymywany po cichu przez długi czas. Taka sytuacja miała miejsce w elektrociepłowni opisanej w naszym pierwszym raporcie (ze stycznia br. – przyp. red.), gdzie atakujący mieli dostęp przez ponad pół roku zanim podjęli działania sabotażowe. Dlatego tak ważny w dzisiejszych czasach jest monitoring i segmentacja wewnątrz organizacji, nie tylko na brzegu sieci – tłumaczy.
Jak dodaje, grudniowy incydent był znaczącą eskalacją względem ataków jakie obserwowaliśmy, nie tylko w Polsce, ale też w NATO i UE. – Wpisuje się on w eskalacje o jakich wszyscy słyszymy, również w innych obszarach, np. podpalenia. Dodatkowe ustalenia opublikowane w sierpniu pokazały, że skala i złożoność całej operacji były nawet większe, niż początkowo zakładano – komentuje.
Krzysztof Bronarski uważa, że grudniowe cyberataki to była „bolesna, ale i ważna lekcja” z podstaw cyberbezpieczeństwa. – Mówimy o podstawach, ponieważ w tym przypadku atakujący nie musieli stosować wyrafinowanych metod, aby przełamać zabezpieczenia. Atak umożliwiły liczne błędy i zaniedbania dotyczące konfiguracji urządzeń, zabezpieczeń i procesów bezpieczeństwa. Incydent pokazał też, że należy pamiętać o wszystkich elementach systemu, w tym o farmach OZE – zauważa.
Transformacja cyfrowa i sztuczna inteligencja motorem zmian
Coraz więcej systemów przemysłowych jest zdalnie monitorowanych, połączonych z siecią firmową, usługami chmurowymi czy systemami dostawców. To wpływa na rozwój firm, cyfryzację procesów, ale i zwiększa powierzchnię ataku. Wyzwania rosną również wraz z dynamicznym postępem sztucznej inteligencji, która – tak jak każda technologia – jak miecz obosieczny może być wykorzystywana po obu stronach „barykady”. To oznacza, że z jej możliwości korzystają zarówno bezpiecznicy, jak i cyberprzestępcy, a dostęp do tzw. frontier AI (najbardziej zaawansowane, przełomowe modele) może mieć wymiar nowej „zimnej wojny” technologicznej.
Wiceprezes zarządu PGE Systemy SA Marek Gzowski zaznacza, że w obecnej sytuacji geopolitycznej sektor energii należy do najbardziej narażonych na cyberataki. Jego zdaniem największe zagrożenie to ataki na systemy OT/ICS, których celem jest zakłócenie lub przejęcie kontroli nad procesami technologicznymi, a ryzyko to rośnie wraz z integracją środowisk IT i OT.
– Coraz częściej wykorzystywanym wektorem ataku są łańcuchy dostaw, gdzie cyberprzestępcy uzyskują dostęp do infrastruktury operatorów przez słabiej zabezpieczone systemy dostawców i partnerów. Istotnym wyzwaniem pozostaje także rozproszona infrastruktura OZE, której przejęcie lub zakłócenie pracy może wpłynąć na stabilność systemu elektroenergetycznego. W efekcie organizacje energetyczne muszą jednocześnie wzmacniać ochronę systemów przemysłowych, nadzorować dostawców i zwiększać poziom zabezpieczeń źródeł rozproszonych – stwierdza.
Natomiast kierownik CERT Polska zwraca uwagę, że grupy APT zwykle interesują się wszystkimi obszarami, które są istotne dla funkcjonowania państwa lub systemami czy osobami, gdzie mogą być dane istotne z perspektywy aktualnych celów, jakie są przed nimi stawiane. Jak przyznaje: – Na pewno można powiedzieć, że w ostatnim roku znacznie zwiększyło się obserwowane zainteresowanie grup APT systemami przemysłowymi, nie tylko tymi w energetyce, ale też np. sektorze wodociągowym czy transportowym. Z naszej perspektywy istotniejsze od przewidywania, który sektor będzie następnym celem, jest systemowe spojrzenie na zagrożenia. Często okazuje się, że słabym punktem czy wektorem wejścia była firma w łańcuchu dostaw, którą trudno było wcześniej uznać za istotną – przypomina.
Trzy płaszczyzny bezpieczeństwa
Jeśli mowa o bezpieczeństwie, debata publiczna powinna się skupiać na trzech płaszczyznach: odporności państwa, rozumianej jako zdolność do działania, ograniczania skutków incydentu i szybkiego odtwarzania usług; cyberbezpieczeństwa pojmowanego jako ochrona systemów, sieci, danych i procesów przed atakami oraz na sektorze energetycznym, który powinien gwarantować stałą dostępność do surowców i usług.
Grudniowy incydent może być cenną „lekcją” dla całej branży, przypominającą, że warto przygotować się na to, co i tak nadejdzie. Eksperci cyberbezpieczeństwa lubią powtarzać, że „firmy dzielą się na te, które już zostały zaatakowane, i te, które jeszcze o tym nie wiedzą”.
Wiceprezes zarządu PGE Systemy SA Marek Gzowski potwierdza, że priorytetem dla sektora musi być zwiększanie odporności infrastruktury krytycznej na incydenty obejmujące kompromitację części środowiska IT lub OT. – Kluczowe jest skuteczne zabezpieczanie systemów OT/ICS oraz przygotowanie organizacji na scenariusze destrukcyjne. Niezbędne są regularnie wykonywane i bezpiecznie przechowywane kopie zapasowe, a także cykliczne testy ich odtwarzania. Równie ważne pozostaje utrzymywanie gotowości do pracy w trybie awaryjnym, w tym wykorzystania procedur ręcznego sterowania – ocenia.
Czy zatem firmy wyciągnęły wnioski z grudniowych wydarzeń? – Czas pokaże, czy lekcja została odrobiona. Rzeczywiście widzimy większe zainteresowanie tematem cyberbezpieczeństwa w sektorze energii i to bardzo cieszy. Przy czym jest to też niewątpliwie zasługa znowelizowanej ustawy o krajowym systemie cyberbezpieczeństwa – podsumowuje Krzysztof Bronarski.
NIKOLA BOCHYŃSKA, WNP
